Eine Screenshot-API ist nützlich, wenn ein Produkt, Deployment oder Content-Workflow eine gerenderte Seite braucht, ohne einen eigenen Browserprozess zu betreiben. Das kann ein Screenshot als Release-Beleg, ein PDF für einen Dokumentfluss, HTML oder Markdown für Inhalte oder ein gespeichertes Artefakt für ein späteres Review sein.
RenderLog behandelt den Request als Lauf mit Ausgabe und Verlauf. Verwenden Sie einen kurzen GET-Request für eine einfache URL. Verwenden Sie POST, wenn Header, Cookies, Schritte, Assertions oder Labels nötig sind. Ein Ad-hoc-API-Request nutzt den standardmäßigen RenderLog-Artefaktspeicher. Wiederholt sich die Konfiguration und braucht ein anderes Ziel, speichern Sie sie als Workspace-Seitencheck.
Wählen Sie die Request-Form passend zur Seite
GET passt zu einem einfachen URL-Capture, das mit öffentlichen Standardeinstellungen rendern kann. Das ist ein kleiner Einstieg und eignet sich für eine einmalige Seitenausgabe. POST beschreibt die tatsächliche Aufgabe, wenn die Seite zusätzlichen Kontext oder eine wiederholbare Konfiguration braucht.
Der Unterschied betrifft die Einrichtung und ist kein separates Produkt. Beide Wege erzeugen einen inspizierbaren Lauf. Beginnen Sie mit dem kleinsten Request, der den Seitenzustand ehrlich beschreibt, und ergänzen Sie nur die Controls, die zum Erreichen und Prüfen nötig sind.
- GET für öffentliche URL und einfache Ausgabe verwenden
- POST für Header, Cookies, Schritte oder Assertions verwenden
- Läufe so labeln, dass Produkt oder Release später erkennbar bleiben
- Einen Workspace-Check speichern, wenn ein anderes Speicherziel nötig ist
- Vollständige Token und private Werte aus URLs und geteilten Ausgaben halten
Fordern Sie die Ausgabe an, die Ihr Workflow braucht
Ein Screenshot ist nur ein möglicher Output. RenderLog kann Screenshots, PDFs, HTML, Markdown und gespeicherte Dateien mit demselben Render-Modell wie gespeicherte Seitenchecks erzeugen. Das Dashboard bleibt der Review-Ort, während ein Produkt oder eine Pipeline die benötigte Datei erhält.
Wählen Sie Viewport und Render-Einstellungen passend zu Publikum oder Dokument. Ad-hoc-API-Läufe speichern ihr Artefakt im standardmäßigen RenderLog-Speicher. Verwenden Sie einen gespeicherten Workspace-Check für ein konfiguriertes Ziel und halten Sie das Output-Label verständlich.
- Screenshots für Release-Belege, visuelle Reviews und Seitenaufzeichnungen nutzen
- PDF, HTML oder Markdown für Dokument- und Content-Flows nutzen
- Einen gespeicherten Workspace-Check für ein konfiguriertes Ziel verwenden
- Output-Namen für die Person im Laufverlauf verständlich halten
Fügen Sie Checks hinzu, wenn eine Datei allein nicht reicht
Eine erfolgreiche Antwort bedeutet nicht automatisch, dass die richtige Seite gerendert wurde. Eine Login-Wand, ein fehlender Selector oder ein geänderter Content-Zustand kann trotzdem ein gültiges Bild liefern. Ergänzen Sie Assertions und Failure Rules, wenn Überschrift, Element, Eingabewert oder Checked State erwartet werden.
Wenn Screenshots regelmäßig geprüft werden, speichern Sie das Setup als Check Suite oder Check Case. Spätere Läufe können die visuelle Ausgabe mit einer freigegebenen Baseline vergleichen und die Entscheidung im Verlauf halten. Die API bleibt der Trigger, während das Dashboard den Beleg zeigt.
- Den Seitenzustand prüfen, der die Ausgabe sinnvoll macht
- Schlechte Render als Fehler markieren statt eine Login-Wand zu akzeptieren
- Wiederkehrende Requests bei Bedarf als Check mit Baseline speichern
- Output zusammen mit Assertions und Laufstatus prüfen
Kennen Sie die Grenzen eines API-Renderings
Die API rendert den vom Request beschriebenen Zustand zum Laufzeitpunkt. Sie stabilisiert keine externen Dienste, ersetzt keinen Schutz für Zugangsdaten und garantiert nicht dieselbe Darstellung für jeden Besuch. Cookies, Header, Consent-Zustände und Inhalte von Drittanbietern gehören zum angeforderten Zustand und müssen mitgeprüft werden.
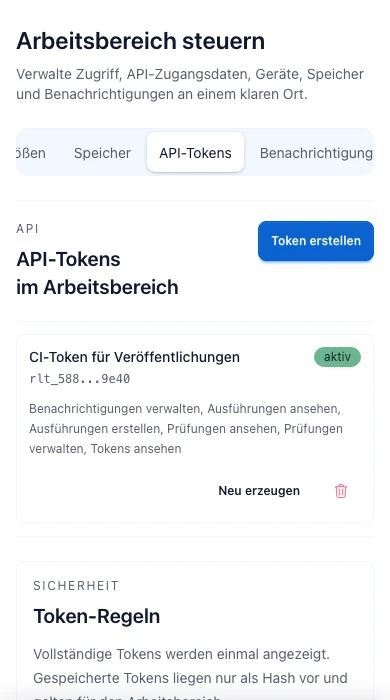
Halten Sie Token mit passenden Scopes und maskiert in den Workspace-Einstellungen. Vollständige Zugangsdaten gehören nicht in öffentliche URLs, Screenshots oder geteilte Logs. Wenn der Workflow eine Entscheidung braucht, bewahren Sie Output und Assertion-Ergebnis zusammen auf.
API-Ausgabe mit dem Produkt-Workflow verbinden
RenderLog-Guides öffnen
Praktische Guides zu No-Code-Tests, visuellen Reviews und API-Ausgabe öffnen.
Guide: Website-Screenshots per API erstellen
Request-Form und Ausgabe passend zum echten Seitenworkflow wählen.
Website-Änderungen überwachen
Wiederkehrende Seitenchecks nutzen, wenn eine Ausgabe nach späteren Änderungen geprüft werden soll.
No-Code-Website-Tests
Sichtbare Zustände und Inhalte ohne eigene Browser-Suite prüfen.
Guide: GET oder POST wählen
Die erste API-Form an den echten Einrichtungsbedarf der Seite anpassen.
Guide: manuelle Screenshots für Releases
Mit einem visuellen Ergebnis beginnen und das Setup speichern, wenn die Prüfung wiederkehrt.
RenderLog API-Dokumentation
Öffentliche Requests, Läufe und Artefakt-Flächen vor der Integration lesen.
Beginnen Sie mit dem kleinsten nützlichen Render-Request
Fordern Sie die benötigte Datei an, prüfen Sie den Lauf und ergänzen Sie Setup oder Assertions erst, wenn der Workflow sie braucht. Speichern Sie ihn als Check, wenn die Seite regelmäßig geprüft wird.